



Ransomware: por que a indústria virou o alvo dos hackers
Se a pergunta é “qual setor os criminosos mais atacam?”, a intuição responde bancos — afinal, é lá que está o dinheiro. A realidade, porém, é outra há anos: a manufatura lidera os rankings de incidentes, pressionada sobretudo pelo ransomware. O motivo é frio e racional: uma linha de produção parada custa tanto por hora que a vítima tende a pagar rápido.
Por isso, neste artigo explicamos por que a indústria virou o alvo preferido do sequestro de dados, como esse crime funciona hoje e o que uma operação industrial precisa fazer para não financiar o próximo ataque. Falamos com a experiência de quem protege ambientes de produção e os sistemas SAP que os sustentam.
Por que a indústria virou o alvo número um
Três fatores se combinam. Primeiro, a criticidade: a indústria está na base das cadeias de suprimentos — quando ela para, clientes, transportadoras e varejo param junto. Essa pressão joga a favor do extorsionário.
Segundo, a maturidade desigual. O setor financeiro investiu pesado em segurança e colheu resultados; parte do crime migrou para setores menos preparados. Terceiro, a convergência TI/OT: sensores, controladores e sistemas de chão de fábrica foram conectados à rede corporativa e à nuvem, muitas vezes rodando software antigo que não pode ser atualizado sem parar a produção. Cada conexão nova é uma porta a mais.
Como o ransomware funciona hoje
O modelo profissionalizou-se. No ransomware como serviço (RaaS), um grupo desenvolve o malware e afiliados executam a invasão, dividindo o resgate. Grupos somem e reaparecem com outro nome, mas o código e as pessoas continuam.
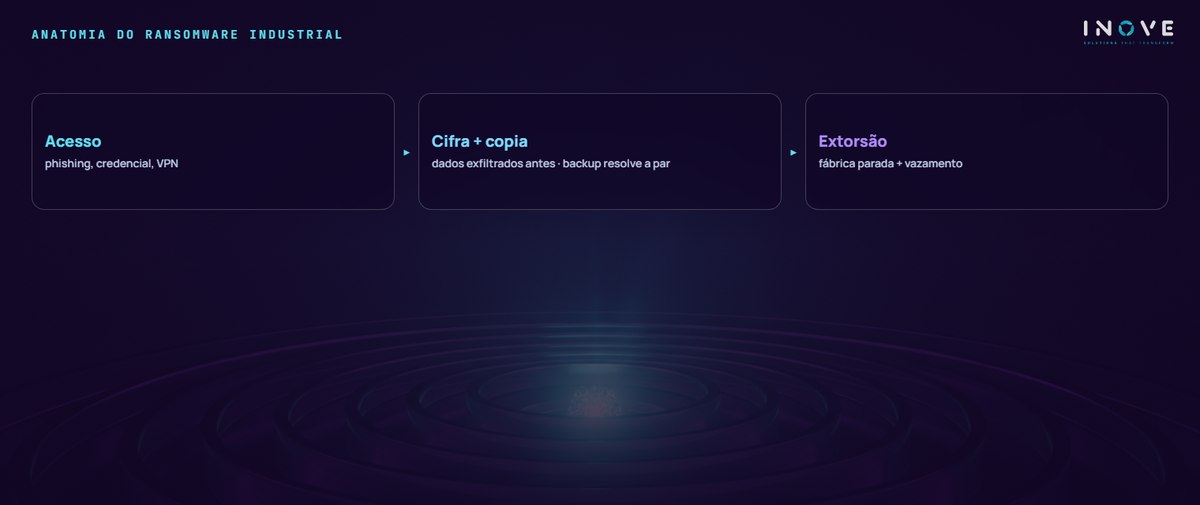
Além disso, a dupla extorsão virou regra: antes de cifrar, o criminoso copia os dados e ameaça publicá-los. Ou seja, restaurar o backup resolve a indisponibilidade, mas não o vazamento — que, com a LGPD em fiscalização plena, ainda gera comunicação obrigatória e risco de sanção. Em alguns casos há uma terceira camada: pressão direta sobre clientes e parceiros da vítima.
O perímetro acabou — a identidade assumiu
O trabalho híbrido se normalizou também na indústria: engenharia acessa o supervisório de casa, o integrador entra remoto, a manutenção usa tablet no chão de fábrica. Como resultado, o perímetro tradicional perdeu sentido prático. Quem controla o acesso controla o risco.
Na prática, isso significa acesso condicional, segmentação entre rede corporativa e rede industrial, e visibilidade sobre dispositivo e sessão. Além disso, fornecedores e integradores precisam entrar no escopo — boa parte dos incidentes industriais entra pela cadeia de suprimentos, não pela porta da frente.
Recomendações contra ransomware na indústria
- Plano de resposta ensaiado — contenção imediata, comunicação a autoridades, ANPD, clientes e fornecedores. Simule o cenário antes que ele aconteça.
- Backups imutáveis, isolados e testados — backup que nunca foi restaurado ainda não é backup. Inclua os sistemas de chão de fábrica no escopo.
- Segmentação TI/OT — o ransomware que entra pelo e-mail não pode ter caminho livre até o controlador da linha.
- MFA resistente a phishing — chaves FIDO2 ou passkeys em todo acesso remoto, com revogação frequente de sessões antigas.
- Detecção por comportamento — modelos de aprendizado identificam desvios em contas, dispositivos e tráfego antes da criptografia começar.
- Gente preparada — o phishing hoje chega sem erro de português e já usa voz e vídeo clonados em golpes de aprovação. Treine para a ameaça atual, não para a de cinco anos atrás.
Em resumo, a indústria seguirá na mira enquanto parada de produção for sinônimo de pagamento rápido. O caminho já foi demonstrado pelo setor financeiro: padrões elevados e constantes de segurança mudam o cálculo do criminoso — e ele procura outra vítima. Nossa frente de cibersegurança constrói exatamente essa barreira, com atenção especial aos ambientes de tecnologia para indústrias em que TI e OT se encontram.