



Ransomware: por qué la industria es el blanco de los hackers
Si la pregunta es «¿a qué sector atacan más los criminales?», la intuición responde: a los bancos — al fin y al cabo, ahí está el dinero. La realidad, sin embargo, es otra desde hace años: la manufactura lidera los rankings de incidentes, presionada sobre todo por el ransomware. El motivo es frío y racional: una línea de producción detenida cuesta tanto por hora que la víctima tiende a pagar rápido.
Por eso, en este artículo explicamos por qué la industria se convirtió en el blanco preferido del secuestro de datos, cómo funciona hoy ese crimen y qué debe hacer una operación industrial para no financiar el próximo ataque. Hablamos con la experiencia de quien protege entornos de producción y los sistemas SAP que los sustentan.
Por qué la industria se volvió el blanco número uno
Se combinan tres factores. Primero, la criticidad: la industria está en la base de las cadenas de suministro — cuando se detiene, clientes, transportistas y retail se detienen con ella. Esa presión juega a favor del extorsionador.
Segundo, la madurez desigual. El sector financiero invirtió fuerte en seguridad y cosechó resultados; parte del crimen migró hacia sectores menos preparados. Tercero, la convergencia TI/OT: sensores, controladores y sistemas de planta se conectaron a la red corporativa y a la nube, muchas veces corriendo software antiguo que no puede actualizarse sin detener la producción. Cada conexión nueva es una puerta más.
Cómo funciona el ransomware hoy
El modelo se profesionalizó. En el ransomware como servicio (RaaS), un grupo desarrolla el malware y los afiliados ejecutan la intrusión, repartiéndose el rescate. Los grupos desaparecen y reaparecen con otro nombre, pero el código y las personas continúan.
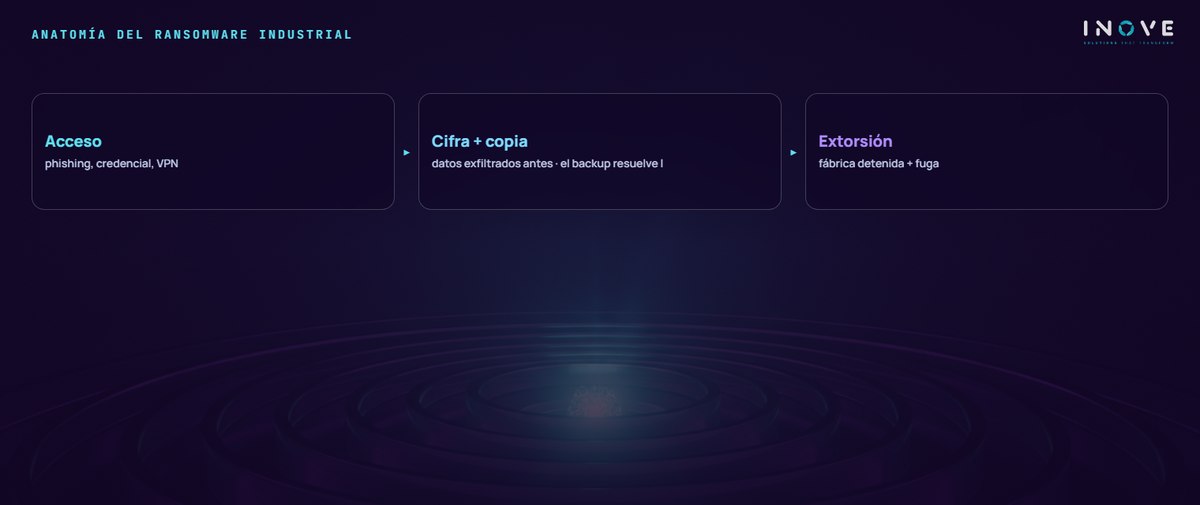
Además, la doble extorsión se volvió la regla: antes de cifrar, el criminal copia los datos y amenaza con publicarlos. Es decir, restaurar el backup resuelve la indisponibilidad, pero no la fuga — que, con la LGPD (la ley brasileña de protección de datos) en plena fiscalización, además genera notificación obligatoria y riesgo de sanción. En algunos casos hay una tercera capa: presión directa sobre clientes y socios de la víctima.
El perímetro se acabó — la identidad tomó su lugar
El trabajo híbrido también se normalizó en la industria: ingeniería accede al sistema de supervisión desde casa, el integrador entra en remoto, mantenimiento usa tablet en la planta. Como resultado, el perímetro tradicional perdió sentido práctico. Quien controla el acceso controla el riesgo.
En la práctica, eso significa acceso condicional, segmentación entre la red corporativa y la red industrial, y visibilidad sobre el dispositivo y la sesión. Además, proveedores e integradores deben entrar en el alcance — buena parte de los incidentes industriales entra por la cadena de suministro, no por la puerta principal.
Recomendaciones contra el ransomware en la industria
- Plan de respuesta ensayado — contención inmediata, comunicación a las autoridades, al regulador de datos, a clientes y proveedores. Simule el escenario antes de que ocurra.
- Backups inmutables, aislados y probados — un backup que nunca se restauró todavía no es un backup. Incluya los sistemas de planta en el alcance.
- Segmentación TI/OT — el ransomware que entra por el correo no puede tener camino libre hasta el controlador de la línea.
- MFA resistente al phishing — llaves FIDO2 o passkeys en todo acceso remoto, con revocación frecuente de sesiones antiguas.
- Detección por comportamiento — los modelos de machine learning identifican desvíos en cuentas, dispositivos y tráfico antes de que empiece el cifrado.
- Gente preparada — el phishing de hoy llega sin errores de ortografía y ya usa voz y video clonados en fraudes de aprobación. Capacite para la amenaza actual, no para la de hace cinco años.
En resumen, la industria seguirá en la mira mientras la parada de producción sea sinónimo de pago rápido. El camino ya lo demostró el sector financiero: estándares de seguridad elevados y constantes cambian el cálculo del criminal — y este busca otra víctima. Nuestro frente de ciberseguridad construye exactamente esa barrera, con atención especial a los entornos de tecnología para industrias donde TI y OT se encuentran.