


Phishing: por que segue sendo a maior ameaça cibernética
Firewall de última geração, EDR, nuvem bem configurada — e um único e-mail derruba tudo. O phishing segue, ano após ano, como a principal porta de entrada dos incidentes que investigamos. O motivo é simples: ele não ataca a tecnologia, ataca a pessoa. E pessoa apressada, sob pressão de um “urgente” do chefe ou de um boleto vencendo, clica.
O que mudou não foi o golpe — foi a qualidade dele. A IA generativa escreve iscas impecáveis, no tom da sua empresa, e já produz voz e vídeo clonados para pedidos de aprovação. Por isso, neste artigo mostramos como o phishing opera hoje, quanto custa um clique errado e o que de fato protege, na visão de quem responde a esses incidentes na prática.
Por que o golpe ficou tão mais perigoso
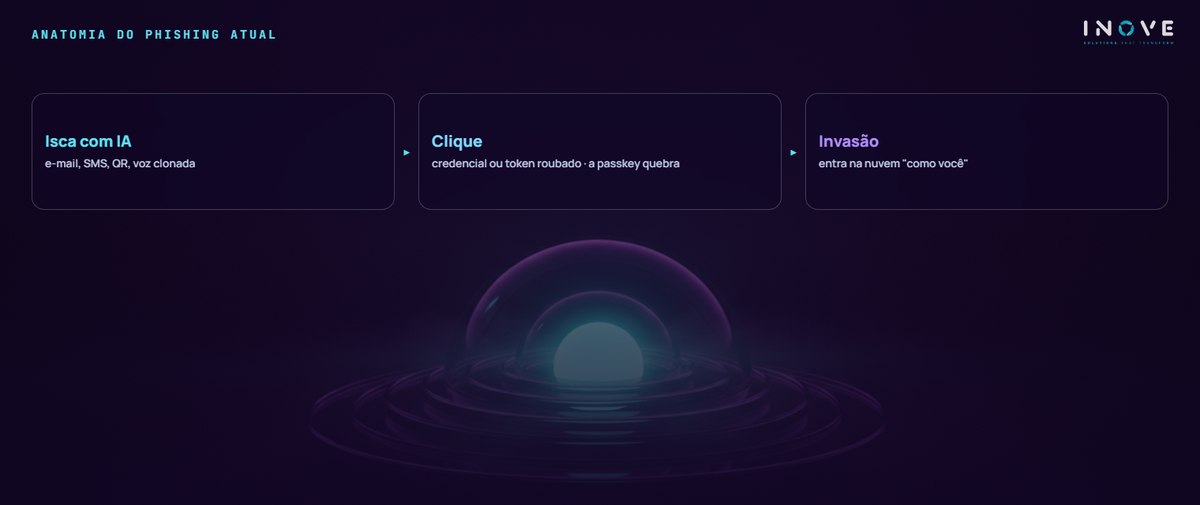
Primeiro, os canais se multiplicaram. Além do e-mail clássico, o golpe chega por SMS e WhatsApp, por QR Code malicioso e por ligação com voz clonada. Portanto, treinar o time só para “e-mail suspeito” já não resolve.
Segundo, a personalização escalou. O spear phishing — golpe com pesquisa prévia sobre o alvo — antes exigia trabalho manual; hoje a IA generativa monta a isca sob medida em segundos, com dados públicos do LinkedIn e do site da empresa. Como resultado, o alvo preferido continua sendo o alto escalão, onde um único acesso vale mais.
Terceiro, o prêmio mudou. Mais valioso que a senha é o token de sessão: com um cookie válido roubado, o criminoso entra no ambiente de nuvem sem digitar senha nenhuma — e sem disparar o alarme do login.
O custo de um clique
Um phishing bem-sucedido raramente termina em si mesmo — ele é o primeiro dominó. Nas investigações, as consequências mais comuns se repetem:
- Vazamento de dados de clientes — que hoje aciona a comunicação obrigatória à ANPD e aos titulares, com prazo correndo;
- Ransomware — com dupla extorsão: os dados são cifrados e copiados, e o backup resolve só metade do problema;
- Contas de colaboradores comprometidas — usadas para novos golpes internos, agora vindos de remetente legítimo;
- Fraude financeira direta — o falso boleto, a troca de conta bancária do fornecedor, a aprovação forjada por voz clonada.
Além disso, o momento importa: para um e-commerce, cair numa véspera de Black Friday multiplica o prejuízo. Não à toa, resposta a incidentes e backup são as frentes que mais crescem dentro do suporte de TI.
O trabalho híbrido borrou a fronteira
Com o híbrido normalizado, o mesmo celular lê o e-mail corporativo e o WhatsApp da família; o notebook da empresa faz a compra do fim de semana. Essa mistura amplia o risco: o golpe que entra pelo canal pessoal alcança a credencial corporativa. Na prática, a resposta é separar perfis, aplicar acesso condicional por dispositivo e assumir que a rede de casa não é confiável.
O que de fato protege
- MFA resistente a phishing — passkeys ou chaves FIDO2 nos acessos críticos. Com elas, senha e código roubados deixam de funcionar; é a medida técnica de maior retorno.
- Monitoramento de sessões — para detectar o uso de token roubado, com revogação frequente de sessões antigas.
- Simulações periódicas e realistas — incluindo QR Code, SMS e pedidos por áudio. O time só aprende com o golpe que se parece com o real.
- Verificação fora do canal — pedido de pagamento ou troca de conta se confirma por outro meio, sempre. Vale até para a “chamada de vídeo do diretor”.
- Cultura de reportar — botão fácil, resposta rápida do time de segurança e zero punição. Cada reporte calibra o filtro e bloqueia a campanha para todos.
Em resumo, o phishing continuará liderando as estatísticas enquanto mirar pessoas — e pessoas continuarão existindo. A boa notícia: a combinação de passkeys, monitoramento e treino realista tira do golpe quase todo o seu poder. Montar essa defesa em camadas é o trabalho da nossa frente de cibersegurança, do filtro de e-mail ao plano de resposta.