



Phishing: por qué sigue siendo la mayor amenaza cibernética
Firewall de última generación, EDR, nube bien configurada — y un solo correo lo derriba todo. El phishing sigue siendo, año tras año, la principal puerta de entrada de los incidentes que investigamos. El motivo es simple: no ataca a la tecnología, ataca a la persona. Y una persona apurada, bajo la presión de un «urgente» del jefe o de una factura por vencer, hace clic.
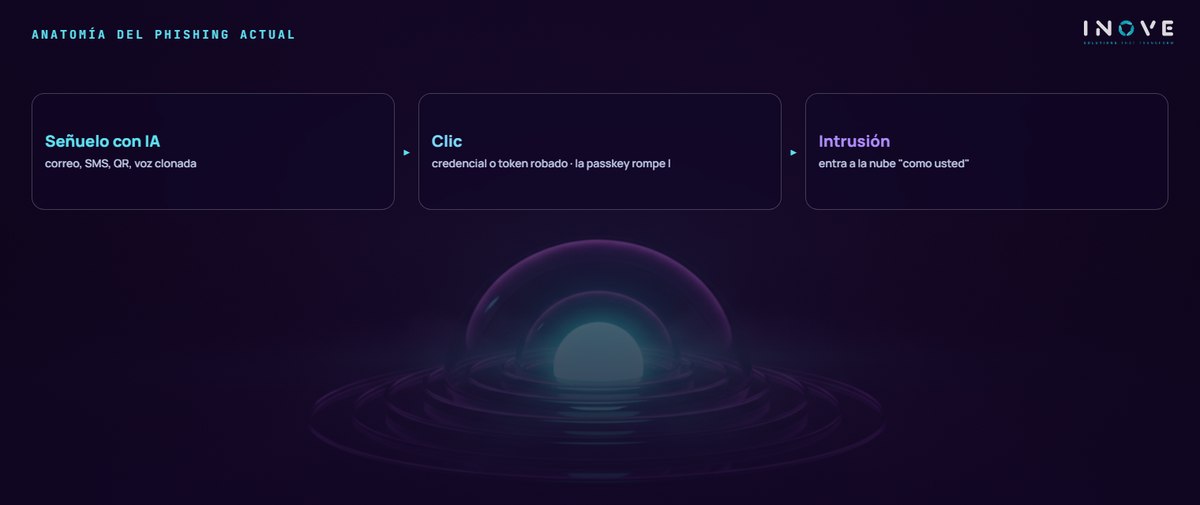
Lo que cambió no fue la estafa — fue su calidad. La IA generativa escribe señuelos impecables, en el tono de su empresa, y ya produce voz y video clonados para solicitudes de aprobación. Por eso, en este artículo mostramos cómo opera el phishing hoy, cuánto cuesta un clic equivocado y qué protege de verdad, desde la visión de quien responde a estos incidentes en la práctica.
Por qué la estafa se volvió mucho más peligrosa
Primero, los canales se multiplicaron. Además del correo clásico, la estafa llega por SMS y WhatsApp, por códigos QR maliciosos y por llamadas con voz clonada. Por lo tanto, capacitar al equipo solo para el «correo sospechoso» ya no alcanza.
Segundo, la personalización escaló. El spear phishing — la estafa con investigación previa sobre el blanco — antes exigía trabajo manual; hoy la IA generativa arma el señuelo a la medida en segundos, con datos públicos de LinkedIn y del sitio de la empresa. Como resultado, el blanco preferido sigue siendo la alta dirección, donde un solo acceso vale más.
Tercero, el premio cambió. Más valioso que la contraseña es el token de sesión: con una cookie válida robada, el criminal entra al entorno de nube sin teclear ninguna contraseña — y sin disparar la alarma del login.
El costo de un clic
Un phishing exitoso rara vez termina en sí mismo — es la primera ficha del dominó. En las investigaciones, las consecuencias más comunes se repiten:
- Fuga de datos de clientes — que hoy activa la notificación obligatoria a la ANPD (la autoridad brasileña de datos) y a los titulares, con el plazo corriendo;
- Ransomware — con doble extorsión: los datos se cifran y se copian, y el backup resuelve solo la mitad del problema;
- Cuentas de colaboradores comprometidas — usadas para nuevas estafas internas, ahora enviadas desde un remitente legítimo;
- Fraude financiero directo — la factura falsa, el cambio de cuenta bancaria del proveedor, la aprobación forjada con voz clonada.
Además, el momento importa: para un e-commerce, caer en la víspera del Black Friday multiplica la pérdida. No por casualidad, la respuesta a incidentes y el backup son los frentes que más crecen dentro del soporte de TI.
El trabajo híbrido borró la frontera
Con el modelo híbrido normalizado, el mismo celular lee el correo corporativo y el WhatsApp de la familia; la notebook de la empresa hace la compra del fin de semana. Esa mezcla amplía el riesgo: la estafa que entra por el canal personal alcanza la credencial corporativa. En la práctica, la respuesta es separar perfiles, aplicar acceso condicional por dispositivo y asumir que la red de casa no es confiable.
Qué protege de verdad
- MFA resistente al phishing — passkeys o llaves FIDO2 en los accesos críticos. Con ellas, la contraseña y el código robados dejan de funcionar; es la medida técnica de mayor retorno.
- Monitoreo de sesiones — para detectar el uso de tokens robados, con revocación frecuente de sesiones antiguas.
- Simulaciones periódicas y realistas — incluyendo códigos QR, SMS y solicitudes por audio. El equipo solo aprende con la estafa que se parece a la real.
- Verificación fuera del canal — una solicitud de pago o un cambio de cuenta se confirma por otro medio, siempre. Vale incluso para la «videollamada del director».
- Cultura de reportar — botón fácil, respuesta rápida del equipo de seguridad y cero castigo. Cada reporte calibra el filtro y bloquea la campaña para todos.
En resumen, el phishing seguirá liderando las estadísticas mientras apunte a personas — y las personas seguirán existiendo. La buena noticia: la combinación de passkeys, monitoreo y entrenamiento realista le quita a la estafa casi todo su poder. Montar esa defensa en capas es el trabajo de nuestro frente de ciberseguridad, del filtro de correo al plan de respuesta.