


Como aumentar a segurança dos dados dos seus clientes
Dado de cliente é ativo e passivo ao mesmo tempo. Bem protegido, sustenta vendas, atendimento e decisões. Vazado, vira multa, processo, extorsão e manchete — e o estrago não termina no dia do incidente, porque informação roubada abastece golpes por anos. Por isso, a segurança dos dados deixou de ser assunto exclusivo da TI e entrou de vez na pauta do conselho.
Neste artigo, organizamos o caminho em dez frentes práticas: do mapeamento inicial à resposta a incidentes. Não é teoria — é o roteiro que aplicamos, na Inove, em empresas que tratam dados sensíveis todos os dias, sob uma LGPD madura e com a ANPD fiscalizando de verdade.
Por que o dado do cliente virou alvo prioritário
O custo de uma violação segue em patamar milionário e a curva não se inverteu. Além disso, o dado vazado tem vida longa nas mãos erradas: alimenta phishing muito mais convincente — hoje escrito por IA generativa, no tom certo, sem erro de português —, fraudes financeiras e golpes de engenharia social contra os próprios titulares.
Enquanto isso, os vetores mais comuns se repetem: ransomware com dupla extorsão (cifra e copia os dados, com ameaça de publicação), roubo de identidade via infostealers que capturam senhas e cookies de sessão, e cadeia de suprimentos — um fornecedor comprometido atinge toda a base de clientes de uma vez.
Conheça e classifique antes de proteger
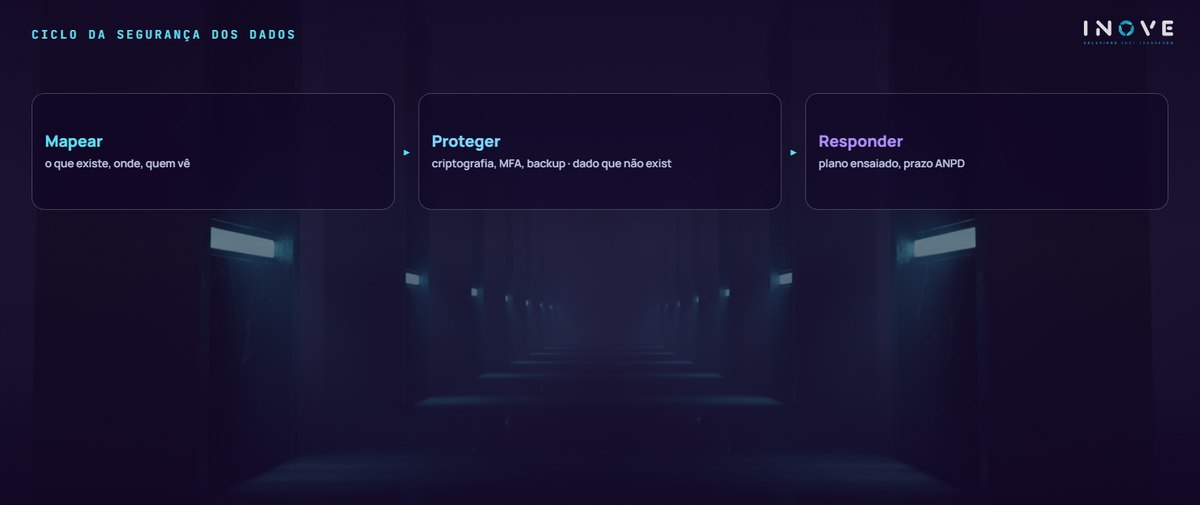
1) Mapeie o que você coleta. Todo o resto depende deste passo. Classifique por sensibilidade: dados públicos (comunicados), internos (orçamentos, processos), confidenciais (dados pessoais, financeiros, de saúde) e restritos (senhas, chaves de API, propriedade intelectual). Esse mapa também sustenta o registro de tratamento exigido pela LGPD.
2) Colete apenas o necessário e limite o acesso. Dado que não existe não vaza. Do que existe, cada área acessa só o que precisa — ferramentas de IAM gerenciam permissões, e acessos privilegiados merecem revisão frequente.
3) Audite constantemente. Processos mudam, gente entra e sai, fornecedores trocam. A revisão periódica mantém o mapa vivo e os acessos honestos.
Os controles técnicos que não podem faltar
4) Criptografia como regra — em repouso e em trânsito, com as chaves guardadas fora do mesmo ambiente. Bem feita, ela faz o dado vazado perder valor mesmo quando há brecha.
5) Tecnologias certas nos lugares certos — filtro de e-mail contra phishing, EDR nos endpoints e, sobretudo, MFA resistente a phishing com passkeys ou chaves FIDO2. Código por SMS não resiste aos kits de ataque atuais.
6) Backup imutável e testado — isolado da rede e restaurado periodicamente. Contudo, lembre-se: com a dupla extorsão, o backup resolve a indisponibilidade, não o vazamento.
7) Tudo atualizado — priorize correções no que está exposto à internet e mantenha versões suportadas. Sistemas sem patch seguem entre as portas de entrada mais usadas.
Pessoas, transparência e prova de fogo
8) Treine o time para a ameaça atual — incluindo deepfake de voz e vídeo em pedidos de aprovação e o dever de reportar mensagens suspeitas. O melhor filtro falha se a pessoa não souber o que fazer no segundo seguinte.
9) Política de dados transparente — clientes, colaboradores e parceiros precisam saber o que é coletado, para quê, e como exercer os direitos previstos na LGPD. Transparência antes do incidente compra credibilidade durante ele.
10) Teste tudo, inclusive o plano — testes de segurança regulares nos sistemas próprios e de terceiros, e simulação da resposta a incidentes com prazos de comunicação à ANPD e aos titulares. Papel que nunca foi ensaiado não funciona sob pressão.
Em resumo, proteger dados de clientes é processo contínuo, não projeto com fim. O perfil dos ataques muda, os sistemas evoluem e a régua regulatória sobe. Quem percorre as dez frentes acima — com equipe interna apoiada por especialistas, como fazemos na frente de cibersegurança e no suporte de TI — transforma a obrigação em diferencial: o cliente confia mais em quem prova que cuida.