



Cómo aumentar la seguridad de los datos de sus clientes
El dato del cliente es activo y pasivo al mismo tiempo. Bien protegido, sustenta ventas, atención y decisiones. Filtrado, se convierte en multa, demanda, extorsión y titular de prensa — y el daño no termina el día del incidente, porque la información robada alimenta fraudes durante años. Por eso, la seguridad de los datos dejó de ser un asunto exclusivo de TI y entró de lleno en la agenda del directorio.
En este artículo organizamos el camino en diez frentes prácticos: del mapeo inicial a la respuesta a incidentes. No es teoría — es la hoja de ruta que aplicamos, en Inove, en empresas que tratan datos sensibles todos los días, bajo una LGPD (la ley brasileña de protección de datos) madura y con la ANPD fiscalizando de verdad.
Por qué el dato del cliente se volvió blanco prioritario
El costo de una violación sigue en niveles millonarios y la curva no se ha invertido. Además, el dato filtrado tiene vida larga en las manos equivocadas: alimenta phishing mucho más convincente — hoy escrito por IA generativa, en el tono correcto, sin errores de ortografía —, fraudes financieros y estafas de ingeniería social contra los propios titulares.
Mientras tanto, los vectores más comunes se repiten: ransomware con doble extorsión (cifra y copia los datos, con amenaza de publicación), robo de identidad vía infostealers que capturan contraseñas y cookies de sesión, y cadena de suministro — un proveedor comprometido alcanza a toda la base de clientes de una sola vez.
Conozca y clasifique antes de proteger
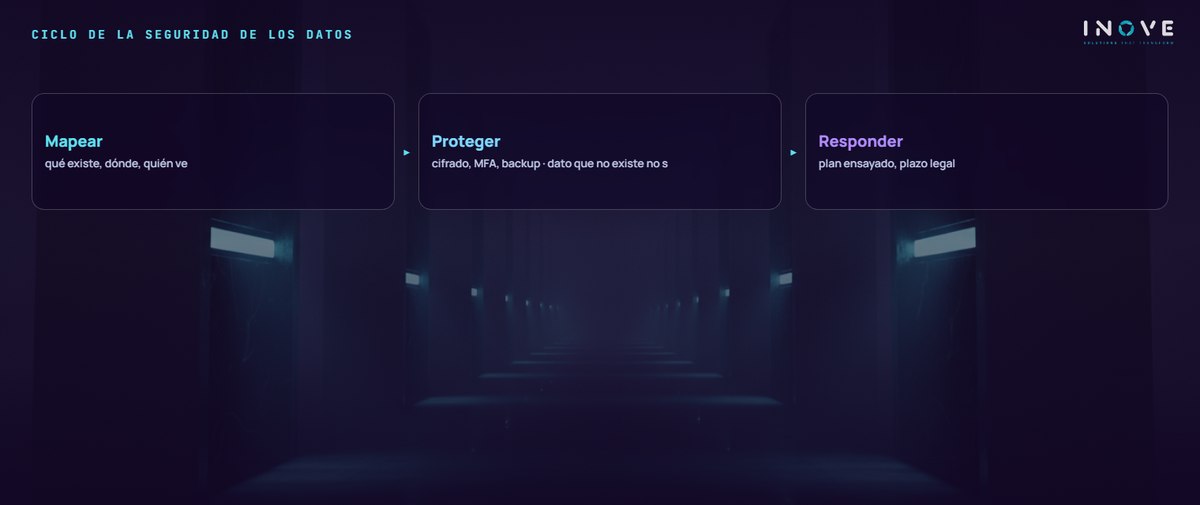
1) Mapee lo que recolecta. Todo lo demás depende de este paso. Clasifique por sensibilidad: datos públicos (comunicados), internos (presupuestos, procesos), confidenciales (datos personales, financieros, de salud) y restringidos (contraseñas, llaves de API, propiedad intelectual). Ese mapa también sustenta el registro de tratamiento que exige la LGPD.
2) Recolecte solo lo necesario y limite el acceso. El dato que no existe no se filtra. De lo que existe, cada área accede solo a lo que necesita — las herramientas de IAM gestionan los permisos, y los accesos privilegiados merecen revisión frecuente.
3) Audite constantemente. Los procesos cambian, la gente entra y sale, los proveedores rotan. La revisión periódica mantiene el mapa vivo y los accesos honestos.
Los controles técnicos que no pueden faltar
4) Cifrado como regla — en reposo y en tránsito, con las llaves guardadas fuera del mismo entorno. Bien hecho, hace que el dato filtrado pierda valor incluso cuando hay una brecha.
5) Las tecnologías correctas en los lugares correctos — filtro de correo contra phishing, EDR en los endpoints y, sobre todo, MFA resistente al phishing con passkeys o llaves FIDO2. El código por SMS no resiste los kits de ataque actuales.
6) Backup inmutable y probado — aislado de la red y restaurado periódicamente. Sin embargo, recuerde: con la doble extorsión, el backup resuelve la indisponibilidad, no la fuga.
7) Todo actualizado — priorice las correcciones en lo que está expuesto a internet y mantenga versiones con soporte. Los sistemas sin parche siguen entre las puertas de entrada más usadas.
Personas, transparencia y prueba de fuego
8) Capacite al equipo para la amenaza actual — incluyendo deepfakes de voz y video en solicitudes de aprobación y el deber de reportar mensajes sospechosos. El mejor filtro falla si la persona no sabe qué hacer al segundo siguiente.
9) Política de datos transparente — clientes, colaboradores y socios deben saber qué se recolecta, para qué, y cómo ejercer los derechos previstos en la ley. La transparencia antes del incidente compra credibilidad durante el incidente.
10) Pruebe todo, incluso el plan — pruebas de seguridad regulares en los sistemas propios y de terceros, y simulación de la respuesta a incidentes con los plazos de notificación a la autoridad y a los titulares. Un papel que nunca se ensayó no funciona bajo presión.
En resumen, proteger los datos de los clientes es un proceso continuo, no un proyecto con final. El perfil de los ataques cambia, los sistemas evolucionan y la vara regulatoria sube. Quien recorre los diez frentes anteriores — con un equipo interno apoyado por especialistas, como hacemos en el frente de ciberseguridad y en el soporte de TI — convierte la obligación en diferencial: el cliente confía más en quien demuestra que cuida.