


Compliance e segurança da informação: qual a relação em TI
Toda empresa que trata dados hoje vive sob duas cobranças ao mesmo tempo. De um lado, a lei e os contratos exigem conformidade: LGPD, cláusulas de clientes, normas do setor. De outro, os criminosos exigem defesa: ransomware, phishing e vazamentos não esperam auditoria. Compliance e segurança da informação são as duas respostas — e, na prática, uma não funciona sem a outra.
Por isso, neste artigo explicamos o que cada conceito significa em TI, como eles se relacionam e por onde começar a estruturar os dois de forma integrada. A visão vem de quem implementa: a Inove desenha e opera esses controles em ambientes SAP, nuvem e infraestrutura todos os dias.
O que é compliance em TI
Compliance vem de comply, “estar em conformidade”. Em TI, significa garantir que a forma como a empresa coleta, guarda, usa e descarta informação cumpre as regras do jogo. Além disso, essas regras se multiplicaram: a LGPD está madura, com fiscalização real e sanções aplicadas pela ANPD; contratos B2B trazem anexos de segurança cada vez mais duros; e setores regulados somam suas próprias normas.
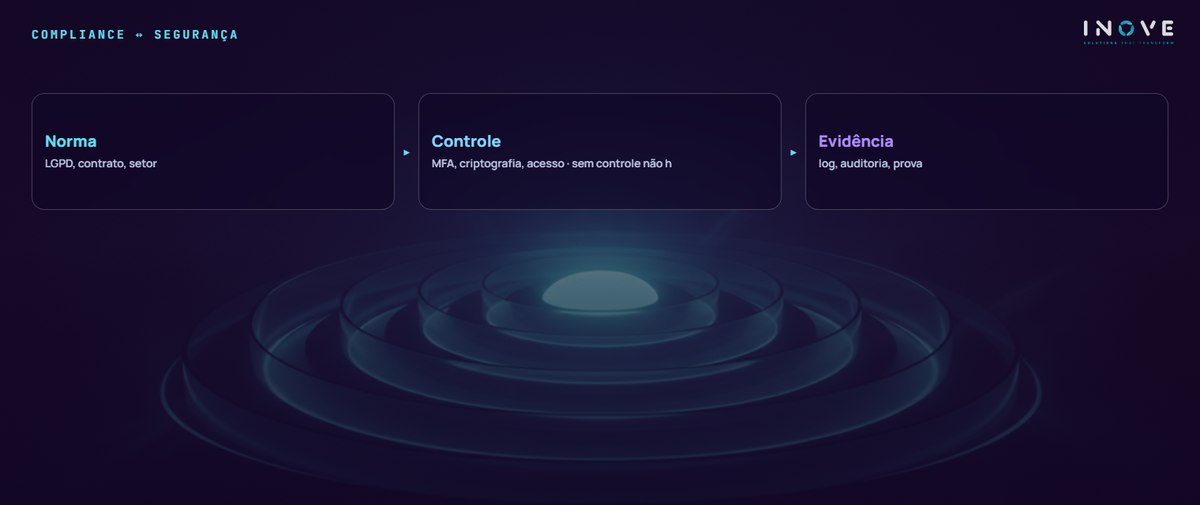
Na prática, estar em compliance exige três coisas: conhecer as obrigações, traduzi-las em políticas e processos, e conseguir provar que tudo isso funciona. A governança de TI é o motor dessa prova — sem controle de processos, não há evidência.
O que é segurança da informação
Segurança da informação é a disciplina que protege os dados contra vazamento, fraude, indisponibilidade e ataque. O tripé clássico continua valendo: confidencialidade, integridade e disponibilidade. O que mudou foi o cenário — nuvem, trabalho híbrido e assistentes de IA ampliaram a superfície exposta, e a identidade virou o novo perímetro.
Por isso, segurança não é só ferramenta. Envolve tecnologia (MFA, criptografia, monitoramento), processos (gestão de acessos, resposta a incidentes) e pessoas — afinal, boa parte dos incidentes ainda começa num clique. Quem quiser aprofundar o lado técnico encontra o detalhamento em nossa frente de cibersegurança.
Como os dois conceitos se conectam
A relação é de mão dupla. O compliance dá à segurança um mapa de prioridades: quais dados são sensíveis, quais prazos de comunicação existem, o que o contrato do cliente exige. Já a segurança dá ao compliance substância: de nada adianta uma política de proteção de dados se qualquer estagiário acessa a base inteira de clientes.
Além disso, os dois compartilham o mesmo destino em caso de falha. Um vazamento gera, de uma vez só, o incidente técnico, a sanção regulatória, a quebra de contrato e o dano de reputação. Do mesmo modo, a resposta precisa ser conjunta: conter o ataque é tarefa da segurança; comunicar ANPD e titulares no prazo é tarefa do compliance.
Benefícios de tratar os dois juntos
- Dados mais confiáveis — controle de acesso e trilha de auditoria elevam a qualidade da informação que sustenta as decisões.
- Menos risco de vazamento e fraude — os controles exigidos pela norma são, em geral, os mesmos que fecham as portas mais usadas pelos criminosos.
- Relações comerciais mais fortes — cada vez mais clientes auditam a segurança dos fornecedores antes de assinar. Estar pronto encurta a venda.
- Resposta madura a crises — quem já mapeou dados e processos responde a um incidente em horas, não em semanas.
Por onde começar
- Inventarie — quais dados existem, onde estão, quem acessa e qual norma se aplica a cada um.
- Priorize pelo risco — proteja primeiro o que é sensível e exposto; perfeição em tudo ao mesmo tempo não existe.
- Implante controles mensuráveis — MFA, criptografia, gestão de acessos e monitoramento, sempre com registro que sirva de evidência.
- Audite e treine continuamente — norma muda, ataque muda, time muda. Uma rotina de suporte e operação de TI madura mantém o ciclo vivo.
Em resumo, compliance e segurança da informação são o mesmo compromisso visto de dois ângulos: cuidar bem do dado que clientes, parceiros e colaboradores confiaram à empresa. Quem trata os dois como um programa único gasta menos, prova mais e dorme melhor — e transforma uma obrigação regulatória em vantagem competitiva concreta.