



Compliance y seguridad de la información: relación en TI
Toda empresa que trata datos vive hoy bajo dos exigencias al mismo tiempo. Por un lado, la ley y los contratos exigen conformidad: la LGPD (ley brasileña de protección de datos), cláusulas de clientes, normas del sector. Por otro, los criminales exigen defensa: el ransomware, el phishing y las fugas de datos no esperan a la auditoría. Compliance y seguridad de la información son las dos respuestas — y, en la práctica, una no funciona sin la otra.
Por eso, en este artículo explicamos qué significa cada concepto en TI, cómo se relacionan y por dónde empezar a estructurar ambos de forma integrada. La visión viene de quien implementa: Inove diseña y opera estos controles en entornos SAP, nube e infraestructura todos los días.
Qué es compliance en TI
Compliance viene de comply, «estar en conformidad». En TI, significa garantizar que la forma en que la empresa recolecta, guarda, usa y descarta la información cumple las reglas del juego. Además, esas reglas se multiplicaron: la LGPD ya está madura, con fiscalización real y sanciones aplicadas por la ANPD (la autoridad brasileña de datos); los contratos B2B traen anexos de seguridad cada vez más duros; y los sectores regulados suman sus propias normas.
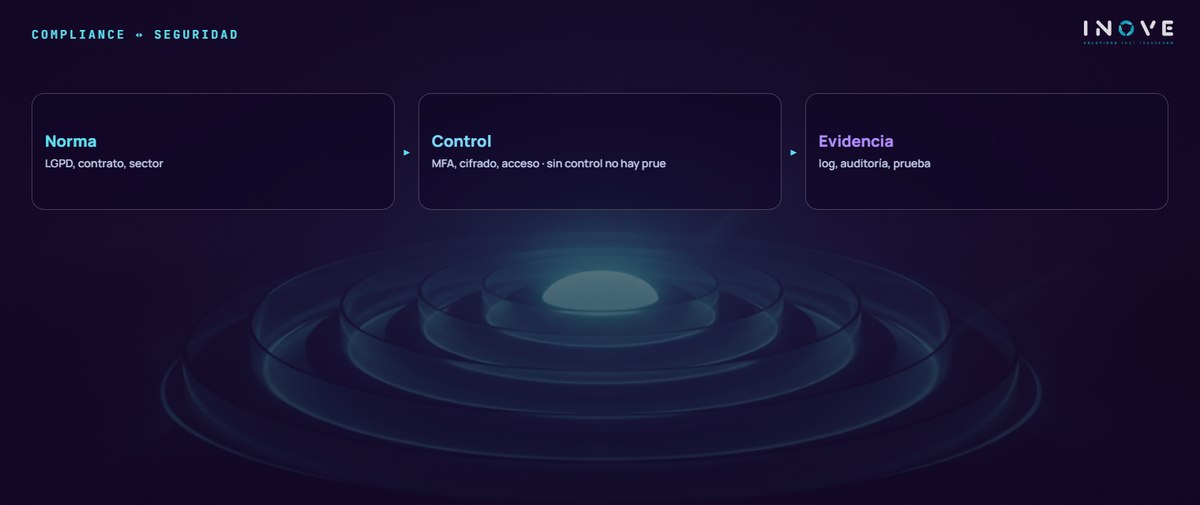
En la práctica, estar en compliance exige tres cosas: conocer las obligaciones, traducirlas en políticas y procesos, y poder probar que todo eso funciona. La gobernanza de TI es el motor de esa prueba — sin control de procesos, no hay evidencia.
Qué es seguridad de la información
La seguridad de la información es la disciplina que protege los datos contra fugas, fraude, indisponibilidad y ataques. El trípode clásico sigue vigente: confidencialidad, integridad y disponibilidad. Lo que cambió fue el escenario — la nube, el trabajo híbrido y los asistentes de IA ampliaron la superficie expuesta, y la identidad se convirtió en el nuevo perímetro.
Por eso, la seguridad no es solo herramienta. Involucra tecnología (MFA, cifrado, monitoreo), procesos (gestión de accesos, respuesta a incidentes) y personas — al fin y al cabo, buena parte de los incidentes todavía empieza con un clic. Quien quiera profundizar en el lado técnico encontrará el detalle en nuestro frente de ciberseguridad.
Cómo se conectan los dos conceptos
La relación es de doble vía. El compliance le da a la seguridad un mapa de prioridades: qué datos son sensibles, qué plazos de comunicación existen, qué exige el contrato del cliente. A su vez, la seguridad le da al compliance sustancia: de nada sirve una política de protección de datos si cualquier practicante puede acceder a la base completa de clientes.
Además, ambos comparten el mismo destino en caso de falla. Una fuga de datos genera, de una sola vez, el incidente técnico, la sanción regulatoria, el incumplimiento contractual y el daño reputacional. Del mismo modo, la respuesta debe ser conjunta: contener el ataque es tarea de la seguridad; notificar a la autoridad y a los titulares dentro del plazo es tarea del compliance.
Beneficios de tratar los dos juntos
- Datos más confiables — el control de acceso y la pista de auditoría elevan la calidad de la información que sustenta las decisiones.
- Menos riesgo de fuga y fraude — los controles exigidos por la norma son, en general, los mismos que cierran las puertas más usadas por los criminales.
- Relaciones comerciales más sólidas — cada vez más clientes auditan la seguridad de sus proveedores antes de firmar. Estar preparado acorta la venta.
- Respuesta madura a las crisis — quien ya mapeó datos y procesos responde a un incidente en horas, no en semanas.
Por dónde empezar
- Haga el inventario — qué datos existen, dónde están, quién accede y qué norma aplica a cada uno.
- Priorice por riesgo — proteja primero lo que es sensible y está expuesto; la perfección en todo al mismo tiempo no existe.
- Implemente controles medibles — MFA, cifrado, gestión de accesos y monitoreo, siempre con registros que sirvan de evidencia.
- Audite y capacite continuamente — la norma cambia, el ataque cambia, el equipo cambia. Una rutina madura de soporte y operación de TI mantiene vivo el ciclo.
En resumen, compliance y seguridad de la información son el mismo compromiso visto desde dos ángulos: cuidar bien los datos que clientes, socios y colaboradores confiaron a la empresa. Quien trata ambos como un programa único gasta menos, prueba más y duerme mejor — y convierte una obligación regulatoria en una ventaja competitiva concreta.