



Autenticação em duas etapas e biometria: proteção essencial
A senha, sozinha, já perdeu a guerra. Vazamentos em massa, infostealers e phishing escrito por IA fazem com que qualquer credencial de uso único esteja, na prática, a um golpe de distância das mãos erradas. Por isso, a autenticação em duas etapas — e sua evolução, a autenticação multifator com biometria e passkeys — deixou de ser recurso avançado para virar o mínimo aceitável na proteção de uma empresa.
Neste artigo, explicamos como esses métodos funcionam, por que nem todo segundo fator oferece a mesma proteção e como combiná-los num programa de identidade que segure os ataques atuais. É a camada que a Inove implanta primeiro em praticamente todo projeto de segurança — porque é a de maior retorno por real investido.
O que é autenticação em duas etapas
A lógica é combinar fatores de naturezas diferentes: algo que você sabe (senha), algo que você tem (celular, chave física) e algo que você é (biometria). Assim, mesmo que o invasor obtenha a senha — e assuma que em algum momento ele vai obter —, falta o segundo fator para completar o acesso.
Na prática, o efeito é imediato: a esmagadora maioria dos ataques automatizados com credenciais vazadas simplesmente para de funcionar. Além disso, a ativação é simples na maioria das plataformas corporativas, o que torna a medida acessível a empresas de qualquer porte.
Nem todo segundo fator é igual
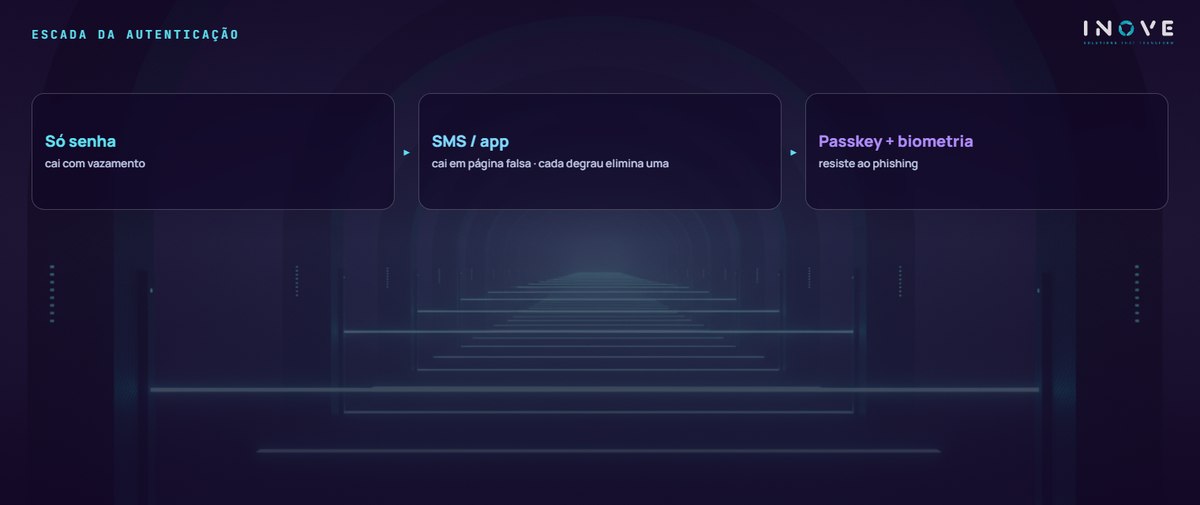
Aqui mora o detalhe que muitos programas de segurança ignoram. Os kits de phishing atuais montam páginas falsas que capturam, em tempo real, a senha e o código digitado — e o repassam ao serviço legítimo. Portanto, há uma hierarquia clara de robustez:
- Código por SMS — melhor que nada, porém o mais frágil: vulnerável a troca de chip (SIM swap) e à captura em página falsa.
- Aplicativo autenticador — elimina o risco do chip, mas o código ainda pode ser “pescado” em tempo real.
- Notificação com confirmação de contexto — mais forte, desde que o usuário não aprove por cansaço os pedidos insistentes.
- Passkeys e chaves FIDO2 — o padrão-ouro: a credencial é vinculada ao site legítimo e não funciona na página falsa. É o chamado MFA resistente a phishing.
O papel da biometria
Impressão digital, reconhecimento facial e leitura de íris usam o que cada pessoa tem de único. Na prática corporativa, a biometria brilha como destrave local: é ela que libera a passkey guardada no celular ou no notebook. O dado biométrico não sai do dispositivo — o que sai é uma prova criptográfica de que o dono estava ali.
As vantagens são concretas: nada para decorar, autenticação em segundos e fraude muito mais difícil. Contudo, biometria não substitui a arquitetura — ela compõe. O desenho robusto é biometria destravando um fator criptográfico, sobre uma base de gestão de identidade bem-feita.
Como implementar na empresa
- Avalie o risco — mapeie os acessos críticos: e-mail corporativo, ERP, nuvem, financeiro e contas administrativas vêm primeiro.
- Exija o fator certo no lugar certo — passkeys ou FIDO2 nos acessos críticos; fatores mais simples podem bastar no restante, desde que haja plano de evolução.
- Escolha ferramentas consolidadas — e integre com a gestão de identidade (IAM) para aplicar acesso condicional por dispositivo, local e comportamento.
- Treine o time — inclusive sobre os golpes que tentam contornar o MFA, como o bombardeio de notificações e as páginas falsas.
- Revise continuamente — contas órfãs, exceções “temporárias” e fornecedores com acesso permanente são onde o programa apodrece em silêncio.
Em resumo, autenticação em duas etapas e biometria são a fundação da segurança moderna: fecham a porta da credencial roubada e ainda melhoram a experiência de quem acessa — sem senha para digitar, sem código para esperar. A jornada, porém, não termina no login: sessão, dispositivo e comportamento completam o perímetro de identidade. Estruturar essa camada de ponta a ponta é parte central do que entregamos em cibersegurança, junto ao dia a dia do suporte de TI.