



Autenticación en dos pasos y biometría: protección esencial
La contraseña, por sí sola, ya perdió la guerra. Las filtraciones masivas, los infostealers y el phishing escrito por IA hacen que cualquier credencial de factor único esté, en la práctica, a una estafa de distancia de las manos equivocadas. Por eso, la autenticación en dos pasos — y su evolución, la autenticación multifactor con biometría y passkeys — dejó de ser un recurso avanzado para convertirse en el mínimo aceptable en la protección de una empresa.
En este artículo explicamos cómo funcionan estos métodos, por qué no todo segundo factor ofrece la misma protección y cómo combinarlos en un programa de identidad que aguante los ataques actuales. Es la capa que Inove implementa primero en prácticamente todo proyecto de seguridad — porque es la de mayor retorno por cada peso invertido.
Qué es la autenticación en dos pasos
La lógica es combinar factores de naturaleza distinta: algo que usted sabe (contraseña), algo que usted tiene (celular, llave física) y algo que usted es (biometría). Así, aunque el intruso obtenga la contraseña — y asuma que en algún momento la obtendrá —, le falta el segundo factor para completar el acceso.
En la práctica, el efecto es inmediato: la abrumadora mayoría de los ataques automatizados con credenciales filtradas simplemente deja de funcionar. Además, la activación es sencilla en la mayoría de las plataformas corporativas, lo que hace la medida accesible a empresas de cualquier tamaño.
No todo segundo factor es igual
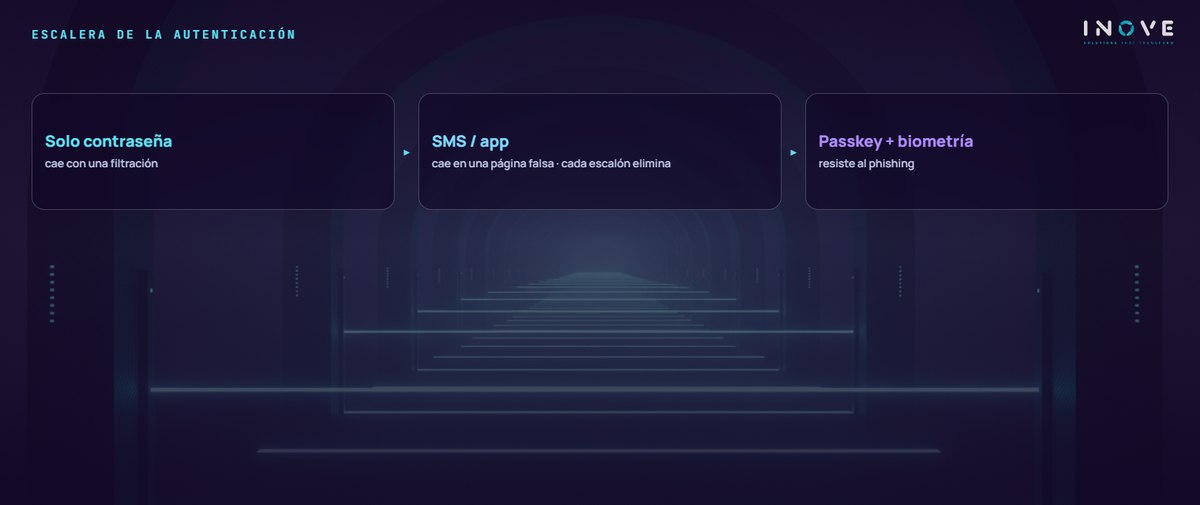
Aquí vive el detalle que muchos programas de seguridad ignoran. Los kits de phishing actuales montan páginas falsas que capturan, en tiempo real, la contraseña y el código tecleado — y lo reenvían al servicio legítimo. Por lo tanto, hay una jerarquía clara de robustez:
- Código por SMS — mejor que nada, pero el más frágil: vulnerable al cambio de chip (SIM swap) y a la captura en páginas falsas.
- Aplicación de autenticación — elimina el riesgo del chip, pero el código todavía puede ser «pescado» en tiempo real.
- Notificación con confirmación de contexto — más fuerte, siempre que el usuario no apruebe por cansancio las solicitudes insistentes.
- Passkeys y llaves FIDO2 — el estándar de oro: la credencial está vinculada al sitio legítimo y no funciona en la página falsa. Es el llamado MFA resistente al phishing.
El papel de la biometría
La huella digital, el reconocimiento facial y la lectura de iris usan lo que cada persona tiene de único. En la práctica corporativa, la biometría brilla como desbloqueo local: es ella la que libera la passkey guardada en el celular o en la notebook. El dato biométrico no sale del dispositivo — lo que sale es una prueba criptográfica de que el dueño estaba allí.
Las ventajas son concretas: nada que memorizar, autenticación en segundos y un fraude mucho más difícil. Sin embargo, la biometría no sustituye la arquitectura — la compone. El diseño robusto es la biometría desbloqueando un factor criptográfico, sobre una base de gestión de identidad bien hecha.
Cómo implementarla en la empresa
- Evalúe el riesgo — mapee los accesos críticos: correo corporativo, ERP, nube, finanzas y cuentas administrativas van primero.
- Exija el factor correcto en el lugar correcto — passkeys o FIDO2 en los accesos críticos; factores más simples pueden bastar en el resto, siempre que haya un plan de evolución.
- Elija herramientas consolidadas — e intégrelas con la gestión de identidad (IAM) para aplicar acceso condicional por dispositivo, ubicación y comportamiento.
- Capacite al equipo — incluso sobre las estafas que intentan eludir el MFA, como el bombardeo de notificaciones y las páginas falsas.
- Revise continuamente — las cuentas huérfanas, las excepciones «temporales» y los proveedores con acceso permanente son donde el programa se pudre en silencio.
En resumen, la autenticación en dos pasos y la biometría son la fundación de la seguridad moderna: cierran la puerta de la credencial robada y además mejoran la experiencia de quien accede — sin contraseña que teclear, sin código que esperar. El recorrido, sin embargo, no termina en el login: la sesión, el dispositivo y el comportamiento completan el perímetro de identidad. Estructurar esa capa de punta a punta es parte central de lo que entregamos en ciberseguridad, junto al día a día del soporte de TI.