



Cómo la nube facilita mapear los activos de TI
No se puede gobernar lo que no se ve. Mapear los activos — saber qué existe, dónde está, quién lo usa y cuánto cuesta — es el primer paso de cualquier gestión de TI seria. Y, en 2026, ese mapa cambió de naturaleza: además de servidores y notebooks, debe incluir contenedores, funciones serverless, APIs, suscripciones SaaS e identidades.
Además, el parque está distribuido por definición. Con el trabajo híbrido normalizado, los activos viven en la oficina, en las casas de las personas y en varios proveedores al mismo tiempo. Por eso, la operación en la nube dejó de ser solo el destino de la migración: se convirtió en la herramienta que hace posible el mapeo. En este artículo mostramos cómo.
Del inventario manual al descubrimiento continuo
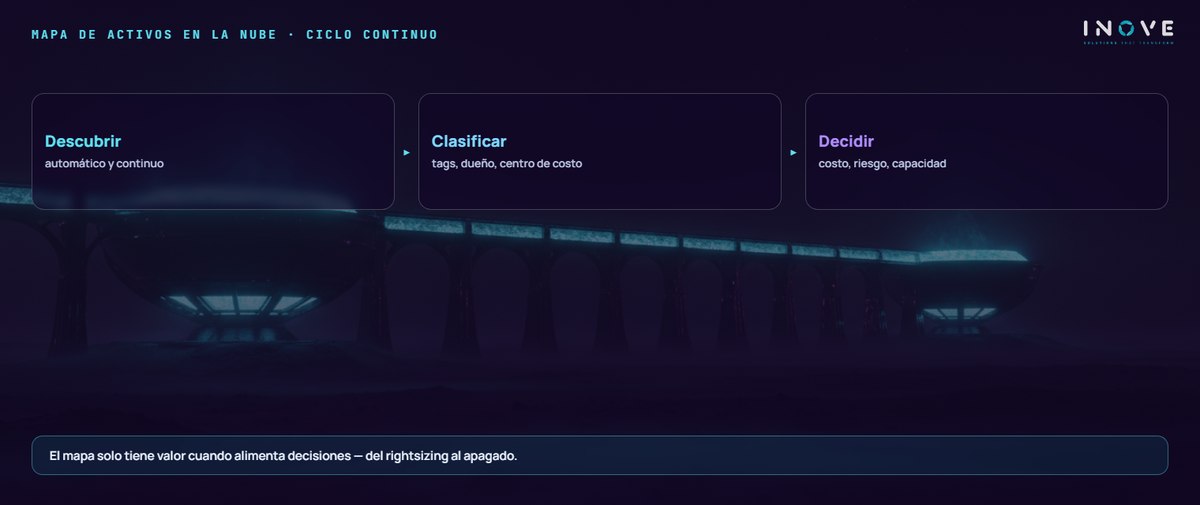
En la práctica, el inventario anual murió por su incapacidad de acompañar el ambiente. Los recursos en la nube nacen y mueren en minutos; las suscripciones SaaS entran por cualquier tarjeta corporativa; los contenedores escalan solos. Por lo tanto, el descubrimiento debe ser automático y continuo — y eso es exactamente lo que las plataformas de nube ofrecen de forma nativa.
Como resultado, todo converge en un solo lugar: cada máquina virtual, disco, base de datos y función aparece en la consola con fecha de creación, dueño y consumo. La CMDB moderna se alimenta de ese descubrimiento automático, no de la recolección manual — y pasa a sostener los procesos de incidente, cambio y capacidad con datos confiables.
Tags: el vínculo entre lo técnico y lo financiero
Del mismo modo, la nube resuelve un problema antiguo: vincular el activo al negocio. Con una política de tags bien definida — centro de costo, proyecto, ambiente, dueño —, cada recurso carga su identidad. Esa es la base del prorrateo y del showback: cada área ve su propio consumo, y la conversación sobre costos sale de la especulación.
Aquí es donde el FinOps entra como disciplina continua. El mapa de activos alimenta las preguntas correctas: ¿qué está ocioso? ¿Qué está sobredimensionado? ¿Qué licencia parada puede reasignarse? Sin el mapa, el FinOps no tiene materia prima; sin FinOps, el mapa se vuelve un reporte que nadie lee.
Activos e identidades: el mapa también es seguridad
Además, mapear activos hoy incluye mapear identidades. La cuenta huérfana, la credencial olvidada y el acceso más allá de lo necesario son puertas de entrada clásicas de incidentes. Por eso, el inventario moderno trata dispositivo e identidad en conjunto, dentro de un modelo zero trust: cada acceso se verifica, y lo que no tiene dueño aparece temprano.
Con las leyes de protección de datos, como la LGPD brasileña, bajo fiscalización real, ese cruce se volvió obligatorio. Saber dónde vive cada dato personal — en qué sistema, con qué retención, accesible por quién — comienza por el mapa de activos. Es un frente donde el inventario y la ciberseguridad se encuentran.
Funcionalidades que marcan la diferencia
- Descubrimiento automático de recursos, incluso contenedores y funciones efímeras;
- Datos de uso cruzados por área, proyecto y período, alimentando el rightsizing y el prorrateo;
- Alertas de riesgo integradas a la gestión de identidades — el acceso huérfano aparece antes del incidente;
- Integración con ERP, ITSM y FinOps — el dato técnico conversando con el financiero;
- Observabilidad correlacionada — logs, métricas y traces mostrando el activo en uso real, no solo en la lista. Los modelos de IA ya ayudan aquí, señalando recursos huérfanos e instancias sobredimensionadas sin barridos manuales.
Cómo empezar sin trabarse
Mientras tanto, un consejo de quien ya condujo este trabajo muchas veces: no intente mapear todo de una sola vez. Empiece por la nube principal, active el descubrimiento nativo, publique la política de tags y conecte el costo al mapa. Luego, incorpore SaaS y dispositivos. Además, involucre a la dirección y a las áreas de negocio desde el inicio — el prorrateo solo funciona cuando cada área reconoce su propio consumo. En cada ciclo, el mapa gana una capa y la decisión gana contexto.
En resumen, mapear activos en la nube transforma a TI de guardiana de planillas en fuente de decisiones. El gasto gana dueño, el riesgo gana visibilidad y el equipo deja de perder tiempo buscando lo que debería estar registrado. Es el cimiento sobre el cual construimos los proyectos de nube y FinOps — porque toda optimización comienza con la misma pregunta: ¿qué exactamente estamos ejecutando? Quien responde con datos, y no con memoria, ya salió adelante.