



DevSecOps: 9 pasos para un recorrido seguro y eficaz
Durante años, la seguridad fue la última etapa del desarrollo: el software quedaba listo, alguien «pasaba el escáner» y las correcciones entraban a las apuradas — cuando entraban. El DevSecOps invierte esa lógica: la seguridad nace junto con el código, automatizada en el pipeline y asumida como responsabilidad de todo el equipo, no de un departamento distante.
Por eso, en este artículo organizamos el recorrido en nueve pasos prácticos, en el orden en que suelen funcionar mejor. Es el camino que seguimos en los proyectos de desarrollo de Inove — y que ganó urgencia ahora que los asistentes de IA aceleran la escritura de código y, con ella, la velocidad con que una falla llega a producción.
Los 9 pasos del recorrido
1. Educación y concientización. Antes de la herramienta, la cultura. Todo el equipo — dev, ops, QA, producto — debe entender por qué la seguridad es una responsabilidad compartida. Capacitaciones regulares sobre amenazas actuales y revisión segura de código, incluyendo el código sugerido por asistentes de IA, que exige el mismo escrutinio que el escrito a mano.
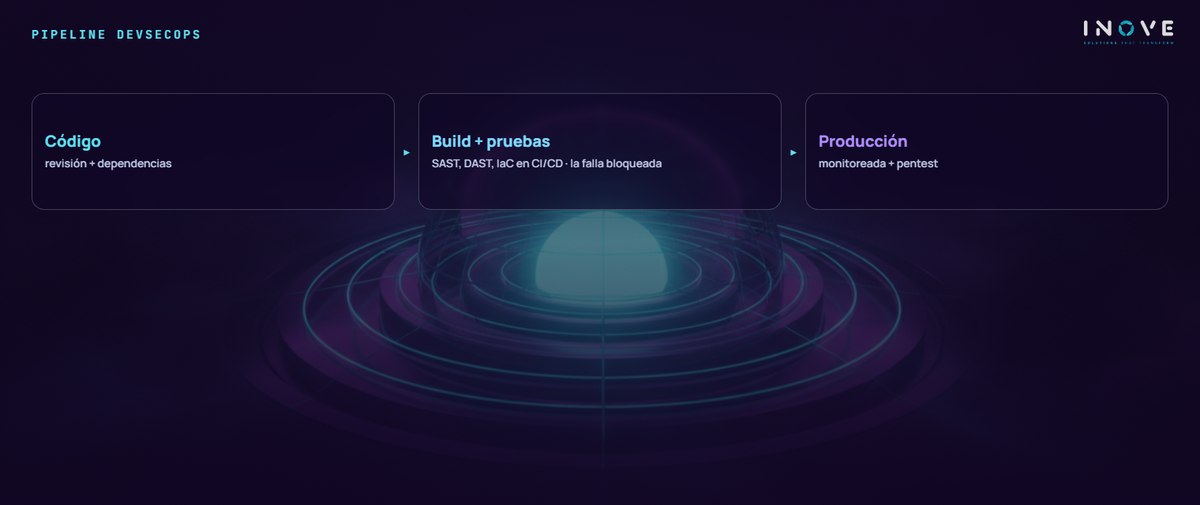
2. CI/CD con seguridad incorporada. Automatice al máximo el proceso de build y entrega, con pruebas de seguridad dentro del pipeline. Así, la falla aparece en el commit, no en el incidente — y la entrega se vuelve más rápida y más segura, no una cosa o la otra.
3. Evaluación continua de vulnerabilidades. Herramientas de análisis estático (SAST) y dinámico (DAST) integradas al pipeline, sumadas a la verificación de dependencias de terceros. Al fin y al cabo, buena parte de las fallas actuales entra por la cadena de suministro de software — la librería que nadie revisó.
4. Monitoreo y detección de amenazas. En producción, logs centralizados, detección de intrusiones y análisis de comportamiento. El objetivo es acortar el tiempo entre la actividad sospechosa y la respuesta — de semanas a horas.
5. Seguridad como código. Infraestructura como código (IaC) y políticas de seguridad versionadas junto con la aplicación. La configuración se vuelve un artefacto auditable: revisada en pull request, aplicada igual en todos los entornos, sin el «ajuste manual» que nadie documenta.
6. Colaboración entre equipos. Revisiones de código conjuntas, threat modeling al inicio de cada funcionalidad sensible y canales directos entre desarrollo, seguridad y operaciones. La seguridad que solo aparece para decir «no» al final se vuelve enemiga; involucrada desde el diseño, se vuelve aliada.
7. Identidad y acceso bajo control. Privilegio mínimo en todo: pipelines, entornos, secretos. MFA fuerte para las personas, bóvedas de secretos para los sistemas — la llave de API commiteada en el repositorio sigue entre las causas más tontas y más caras de incidente.
8. Tests de penetración regulares. La automatización encuentra lo conocido; el pentest encuentra lo que ella no ve — lógica de negocio rota, encadenamiento de fallas pequeñas. Equipos dedicados o tercerizados, probando aplicaciones e infraestructura en ciclos regulares.
9. Aprendizaje continuo. Retrospectivas posincidente y posimplementación, métricas de seguridad seguidas como métricas de producto: tiempo de corrección, densidad de vulnerabilidades, cobertura de las pruebas. Lo que no se mide, no mejora.
Qué cambia cuando la seguridad nace junto con el software
El efecto práctico aparece en tres frentes. Primero, el costo: corregir en la fase de código cuesta horas; en producción, cuesta un incidente — con la LGPD (la ley brasileña de protección de datos) madura, a veces cuesta también una notificación a la ANPD. Segundo, la velocidad: parece paradójico, pero los equipos con seguridad automatizada entregan más rápido, porque se detienen menos a apagar incendios. Tercero, la confianza: los clientes corporativos auditan cada vez más la línea de producción de quien desarrolla para ellos; tener la respuesta lista acorta los contratos.
En resumen, los nueve pasos no necesitan implementarse de una sola vez — empiece por la cultura y por el pipeline, y avance un escalón por trimestre. Así estructuramos las líneas de entrega en los proyectos de desarrollo de sistemas y aplicaciones de Inove, con el frente de ciberseguridad cerrando el ciclo con pentest y monitoreo. La seguridad que nace junto con el software no atrasa la entrega — es lo que permite entregar rápido sin miedo.