



Diagnóstico de TI: enfoque al equipo en el alto valor
Todo equipo de TI dice que quiere trabajar en lo estratégico. Pocos lo logran. El día se lo tragan los tickets, las correcciones y las urgencias — y lo que genera valor de verdad queda para «cuando sobre tiempo». El camino para invertir ese juego comienza con un diagnóstico de TI: el retrato honesto del entorno que muestra dónde gasta energía el equipo y dónde debería gastarla.
En este artículo mostramos cómo funciona un diagnóstico hecho por quien opera entornos todos los días, qué evalúa y cómo usar el resultado para enfocar al equipo en las acciones de alto valor.
Por qué el diagnóstico es el punto de partida
En la práctica, la agenda de los líderes de TI es la misma desde hace años: modernizar la arquitectura, digitalizar la experiencia, escalar datos e IA, repensar la forma de entregar el servicio. Lo que traba esa agenda rara vez es la herramienta — es la gestión: falta de visibilidad, deuda técnica acumulada y un equipo consumido por lo operativo.
Además, muchas empresas cargan hasta hoy con las decisiones apresuradas de la digitalización forzada de los últimos años: nube contratada sin gobernanza, integraciones improvisadas, seguridad remendada. Esa deuda técnica no aparece en el presupuesto — aparece en el tiempo del equipo. Por eso, una mirada externa y estructurada encuentra lo que la rutina interna ya normalizó.
Qué evalúa un buen diagnóstico
- Infraestructura y nube — capacidad, obsolescencia, costo por entorno y oportunidades de optimización (la mirada FinOps).
- Seguridad y resiliencia — exposición a ataques, madurez de los controles, backup probado y un plan de recuperación real. Con el ransomware en la rutina y la LGPD (la ley brasileña de protección de datos) fiscalizada, este frente suele ser el más urgente del informe — es donde entra nuestra práctica de ciberseguridad.
- Sistemas e integraciones — salud del ERP y de las aplicaciones críticas, integraciones frágiles, versiones fuera de soporte.
- Datos — calidad, gobernanza y preparación para analytics e IA generativa.
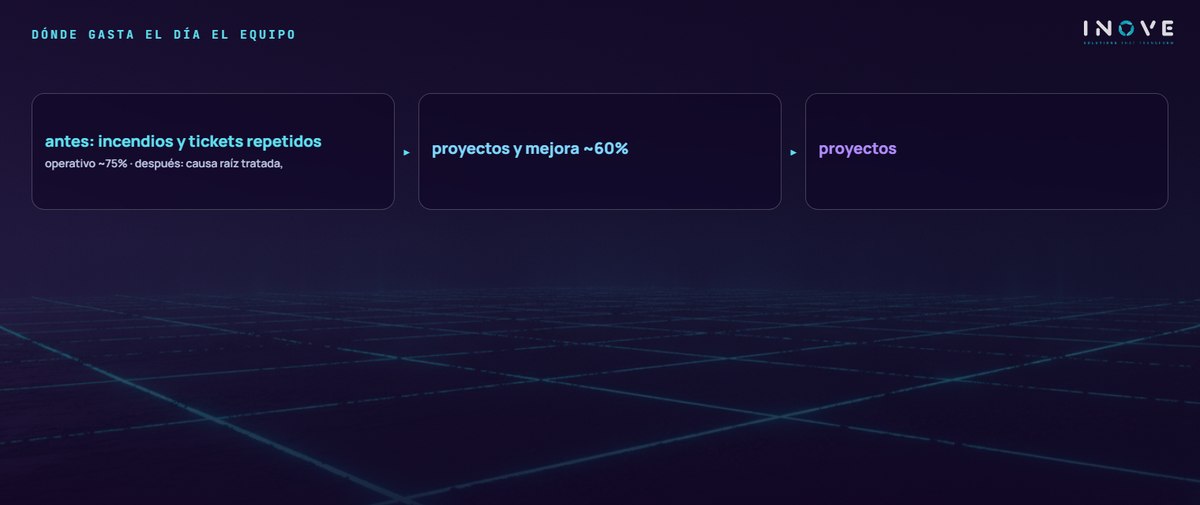
- Operación y tickets — por último, lo más revelador: ¿a dónde va el tiempo del equipo? ¿Qué incidentes se repiten porque la causa raíz nunca se trató?
Cómo funciona el diagnóstico en la práctica
Un diagnóstico bien conducido combina tres fuentes. Primero, los datos del propio entorno: monitoreo, historial de tickets, facturas de nube, inventario de activos. Después, entrevistas con el equipo y con las áreas de negocio — porque el cuello de botella técnico y el dolor del usuario no siempre coinciden. Por último, la comparación con buenas prácticas de mercado, que da la regla de madurez.
El plazo típico es de pocas semanas, no meses. Y el entregable no es un informe de cien páginas: es una lista priorizada de hallazgos, cada uno con impacto, esfuerzo y una recomendación clara. Un diagnóstico que no cabe en una reunión de dirección no orienta ninguna decisión.
Del retrato al plan: cómo priorizar
El diagnóstico solo vale por lo que viene después. El resultado debe convertirse en un plan priorizado por dos criterios simples: impacto en el negocio y esfuerzo de ejecución. En general, el plan se organiza en tres olas:
- Contener — los riesgos críticos primero: el backup que no restaura, el sistema sin soporte, la brecha de seguridad conocida.
- Liberar tiempo — a continuación, tratar las causas raíz de los tickets repetidos y automatizar la rutina. Cada incidente que deja de volver le devuelve horas al equipo cada semana.
- Construir valor — por último, con el equipo respirando: datos confiables, IA aplicada a los procesos, modernización de lo que traba el crecimiento.
Del mismo modo, el diagnóstico revela lo que el equipo interno no debería estar haciendo. El sostenimiento de rutina, el monitoreo y la atención de primer nivel son fuertes candidatos para un socio con SLA — es el papel de un soporte de TI gestionado, que devuelve al equipo interno a los proyectos.
Señales de que el momento es ahora
- Los mismos incidentes vuelven todos los meses y nadie tiene tiempo de investigar por qué.
- El presupuesto de TI crece, pero la percepción de valor de las áreas no acompaña.
- Los proyectos estratégicos — datos, IA, modernización — llevan detenidos más de dos trimestres.
- Nadie sabe responder con seguridad: «si nos atacan hoy, ¿en cuánto tiempo volvemos?»
En resumen, ningún equipo se enfoca en el alto valor por fuerza de voluntad — se enfoca porque el entorno se lo permite. El diagnóstico de TI es el primer paso: transforma la sensación de sobrecarga en un mapa concreto de causas y prioridades. A partir de ahí, cada hora liberada de lo operativo se convierte en una hora invertida en lo que hace crecer a la empresa.